GitHub 與 Microsoft 的 MDASH 試點:AI 掃描產出 99 份已驗證私密報告,6 個開源專案已修復 55 項
GitHub 表示,與 Microsoft 合作的 Codename MDASH 試點把數千筆 AI 原始發現篩成 99 份附修補建議的私密報告,供 6 個開源專案處理。截至 11 月 15 日已修復 55 項,樣本小,結果屬早期經驗。
新聞日期: 更新日期: 閱讀時間約 6 分鐘
GitHub 在 2026 年 11 月 17 日發文表示,已與 Microsoft 針對 6 個開源專案進行 Codename MDASH 試點,重點不是丟出更多 AI 漏洞報告,而是只送出經驗證、附修補建議的私密報告。這是一項試點成果的說明,並非對所有開源專案開放的服務;以下內容皆為 GitHub 與 Microsoft 的自述。GitHub 的看法是,附有已檢查修補建議的私密報告,可減少維護者處理報告所花的時間。
這次試點做了什麼?與一般 AI 掃描有何不同?
GitHub 指出,AI 讓尋找潛在漏洞變得快速且便宜,但修復仍需人類判斷,且許多維護者已被重複或根本不是漏洞的 AI 報告淹沒。試點目標是只送出重要的發現,且絕不讓維護者收到未經驗證的發現。流程分為五步:
- 找出:Microsoft Security 的 Codename MDASH 使用 Microsoft 的 MAI Cyber 模型掃描各專案,並建議修補方式。
- 篩選:GitHub Security Lab 以 Copilot 技能打造的 AI 分流代理(分流即判斷哪些發現值得處理)移除重複、檢查有效性,並聚焦高影響問題,讓維護者不必看原始掃描結果。
- 驗證:Microsoft FORGE Lab 研究員以人工檢查每一筆剩餘發現。
- 私下回報:透過 GitHub 私密漏洞回報送交維護者,附概念驗證(示範漏洞確實存在的程式或步驟)與建議修補。
- 修復:由維護者決定修什麼、怎麼修、何時修。
Microsoft 在 5 月 12 日的部落格中則說明,MDASH 是多模型代理式掃描框架,協調超過 100 個專門 AI 代理(各自負責特定任務的 AI 程式),管線包含準備、掃描、驗證、去重與證明階段。Microsoft 表示該系統由內部安全工程團隊使用,並以限量私人預覽方式由少數客戶測試。
成果如何?有哪些數字與限制?
| 項目 | GitHub 所述內容 |
|---|---|
| 試點專案 | AutoGPT、Caddy、Express、FastMCP、ImageMagick、Netty |
| 最終私密報告數 | 99 份(由數千筆可能問題篩選而來) |
| 已修復(截至 11 月 15 日) | 55 項,其中 14 項已進入正式版本 |
| 人工審查投入 | 7 名研究員,每專案約 2 天 |
| Caddy | 收到 22 份,一週內全數修復 |
| ImageMagick | 兩人團隊收到 22 份;其中一項 15 分鐘內推出修復 |
| 使用的模型 | 試點使用較早的 MAI Cyber;MAI Cyber 2 同日由 Microsoft 宣布 |
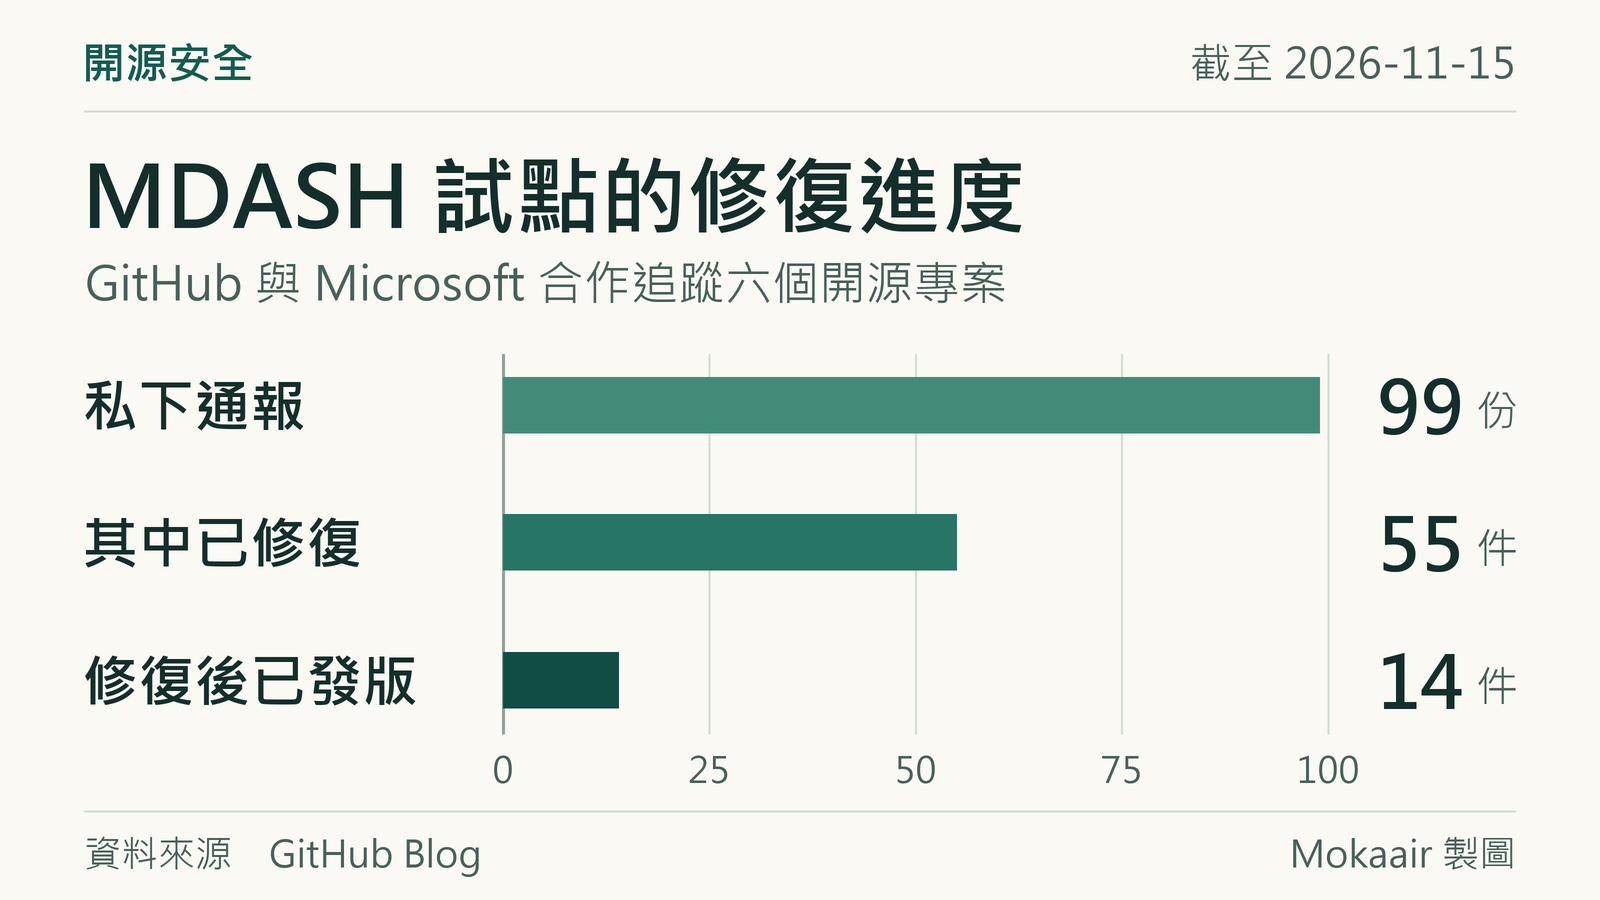
GitHub 表示最早的修復約在首次掃描後一週出現。ImageMagick 維護者在 GitHub 的引述中說,一般安全公告平均需 30 分鐘到 1 小時閱讀、理解並修復。GitHub 同時強調,6 個專案是小樣本,應視為早期經驗。
維護者與送出 AI 報告的人該怎麼做?
GitHub 建議維護者啟用私密漏洞回報,讓研究人員不必公開即可回報安全問題;若專案在 GitHub 上,可用 gh-secure 在約兩分鐘內啟用核心安全功能。依賴開源軟體的人則可啟用 Dependabot 警示,在所用的相依套件需要安全更新時收到通知。使用 GitHub code security 的儲存庫,可使用 agentic autofix 搭配 Copilot 協助自動修復警示。
對於對開源專案送出 AI 產生報告的人,GitHub 轉述維護者回饋的標準為:先對照專案已知資訊、威脅模型與安全政策檢查每筆發現;私下回報;附上建議修補,並讓維護者掌握節奏。
接下來會有什麼變化?
GitHub 表示將把這些經驗帶入私密漏洞回報與安全公告。GitHub 並稱,將向 GitHub Secure Open Source Fund 的每個校友專案提供 AI 安全掃描,發現會先經檢查再私下回報;校友也可取得 GitHub Copilot Max,並將把支援延伸至該基金未來的梯次。GitHub 表示該基金迄今涵蓋 216 個專案,超過 300 名維護者修復了超過 4,000 個漏洞。
常見問題
MDASH 現在開放給所有人使用嗎?
從 Microsoft 的說明看並非如此。Microsoft 在 5 月表示 MDASH 由內部團隊使用,並以限量私人預覽讓少數客戶測試;GitHub 這次描述的是與 6 個專案合作的試點。
為什麼要附修補建議並走私密回報?
GitHub 表示修復才是維護者花最多時間之處,所以報告附上已檢查的修補建議,方便維護者審閱、調整與合併;私密回報則讓研究人員可在不公開問題的情況下回報。
這些專案的使用者需要做什麼?
GitHub 沒有針對一般使用者另外提供操作指示,僅建議依賴開源軟體者啟用 Dependabot 警示,以便得知所用相依套件需要安全更新。
這項結果可以推論到所有開源專案嗎?
不行。GitHub 自己說明只有 6 個專案的小樣本,且人工審查每專案約需兩天、尚無法規模化,應視為早期經驗。
覺得這篇整理實用嗎?分享給需要的朋友
同主題延伸閱讀
NVIDIA 與微軟在 Ignite 擴大合作:Azure 跑 Vera Rubin NVL72 預覽、Foundry 新增 Nemotron 3.5,Windows 365 Direct Stream 限量預覽
NVIDIA 表示,已與微軟擴大從 Azure 雲端到邊緣與 Windows 的 AI 合作,包括 Vera Rubin NVL72 預覽、Foundry 的 Nemotron 3.5 模型與 Windows 365 Direct Stream 限量預覽。
Google Quantum AI 登上《Science》封面:量子情境性在最多 105 個量子位元仍成立,協調遊戲勝率 98.3%
Google:ARMORY CASTLE 利用 VMware vCenter 零時差漏洞 CVE-2026-123890,影響 vCenter 7.x 與 8.x,Broadcom 已提供修補
Cloudflare:2026 美國期中選舉日選務網站造訪量暴增 363%,攻擊重心轉向漏洞而非 DDoS
資料來源
- Maintainers don't need more AI bug reports. They need fixes. - The GitHub Blog查證日期:
- Defense at AI speed: Microsoft’s new multi-model agentic security system tops leading industry benchmark | Microsoft Security Blog查證日期:
- Microsoft for Startups | Microsoft查證日期:
- Microsoft launches new European Security Program - Microsoft On the Issues查證日期:
- Secure Future Initiative – Secure by Design | Microsoft查證日期:
本文依據上方所列參考來源與標示之核對日期整理;票價、時刻、功能規格或服務條款可能變動,出發、預訂或購買前請至相關官方網站確認最新資訊。